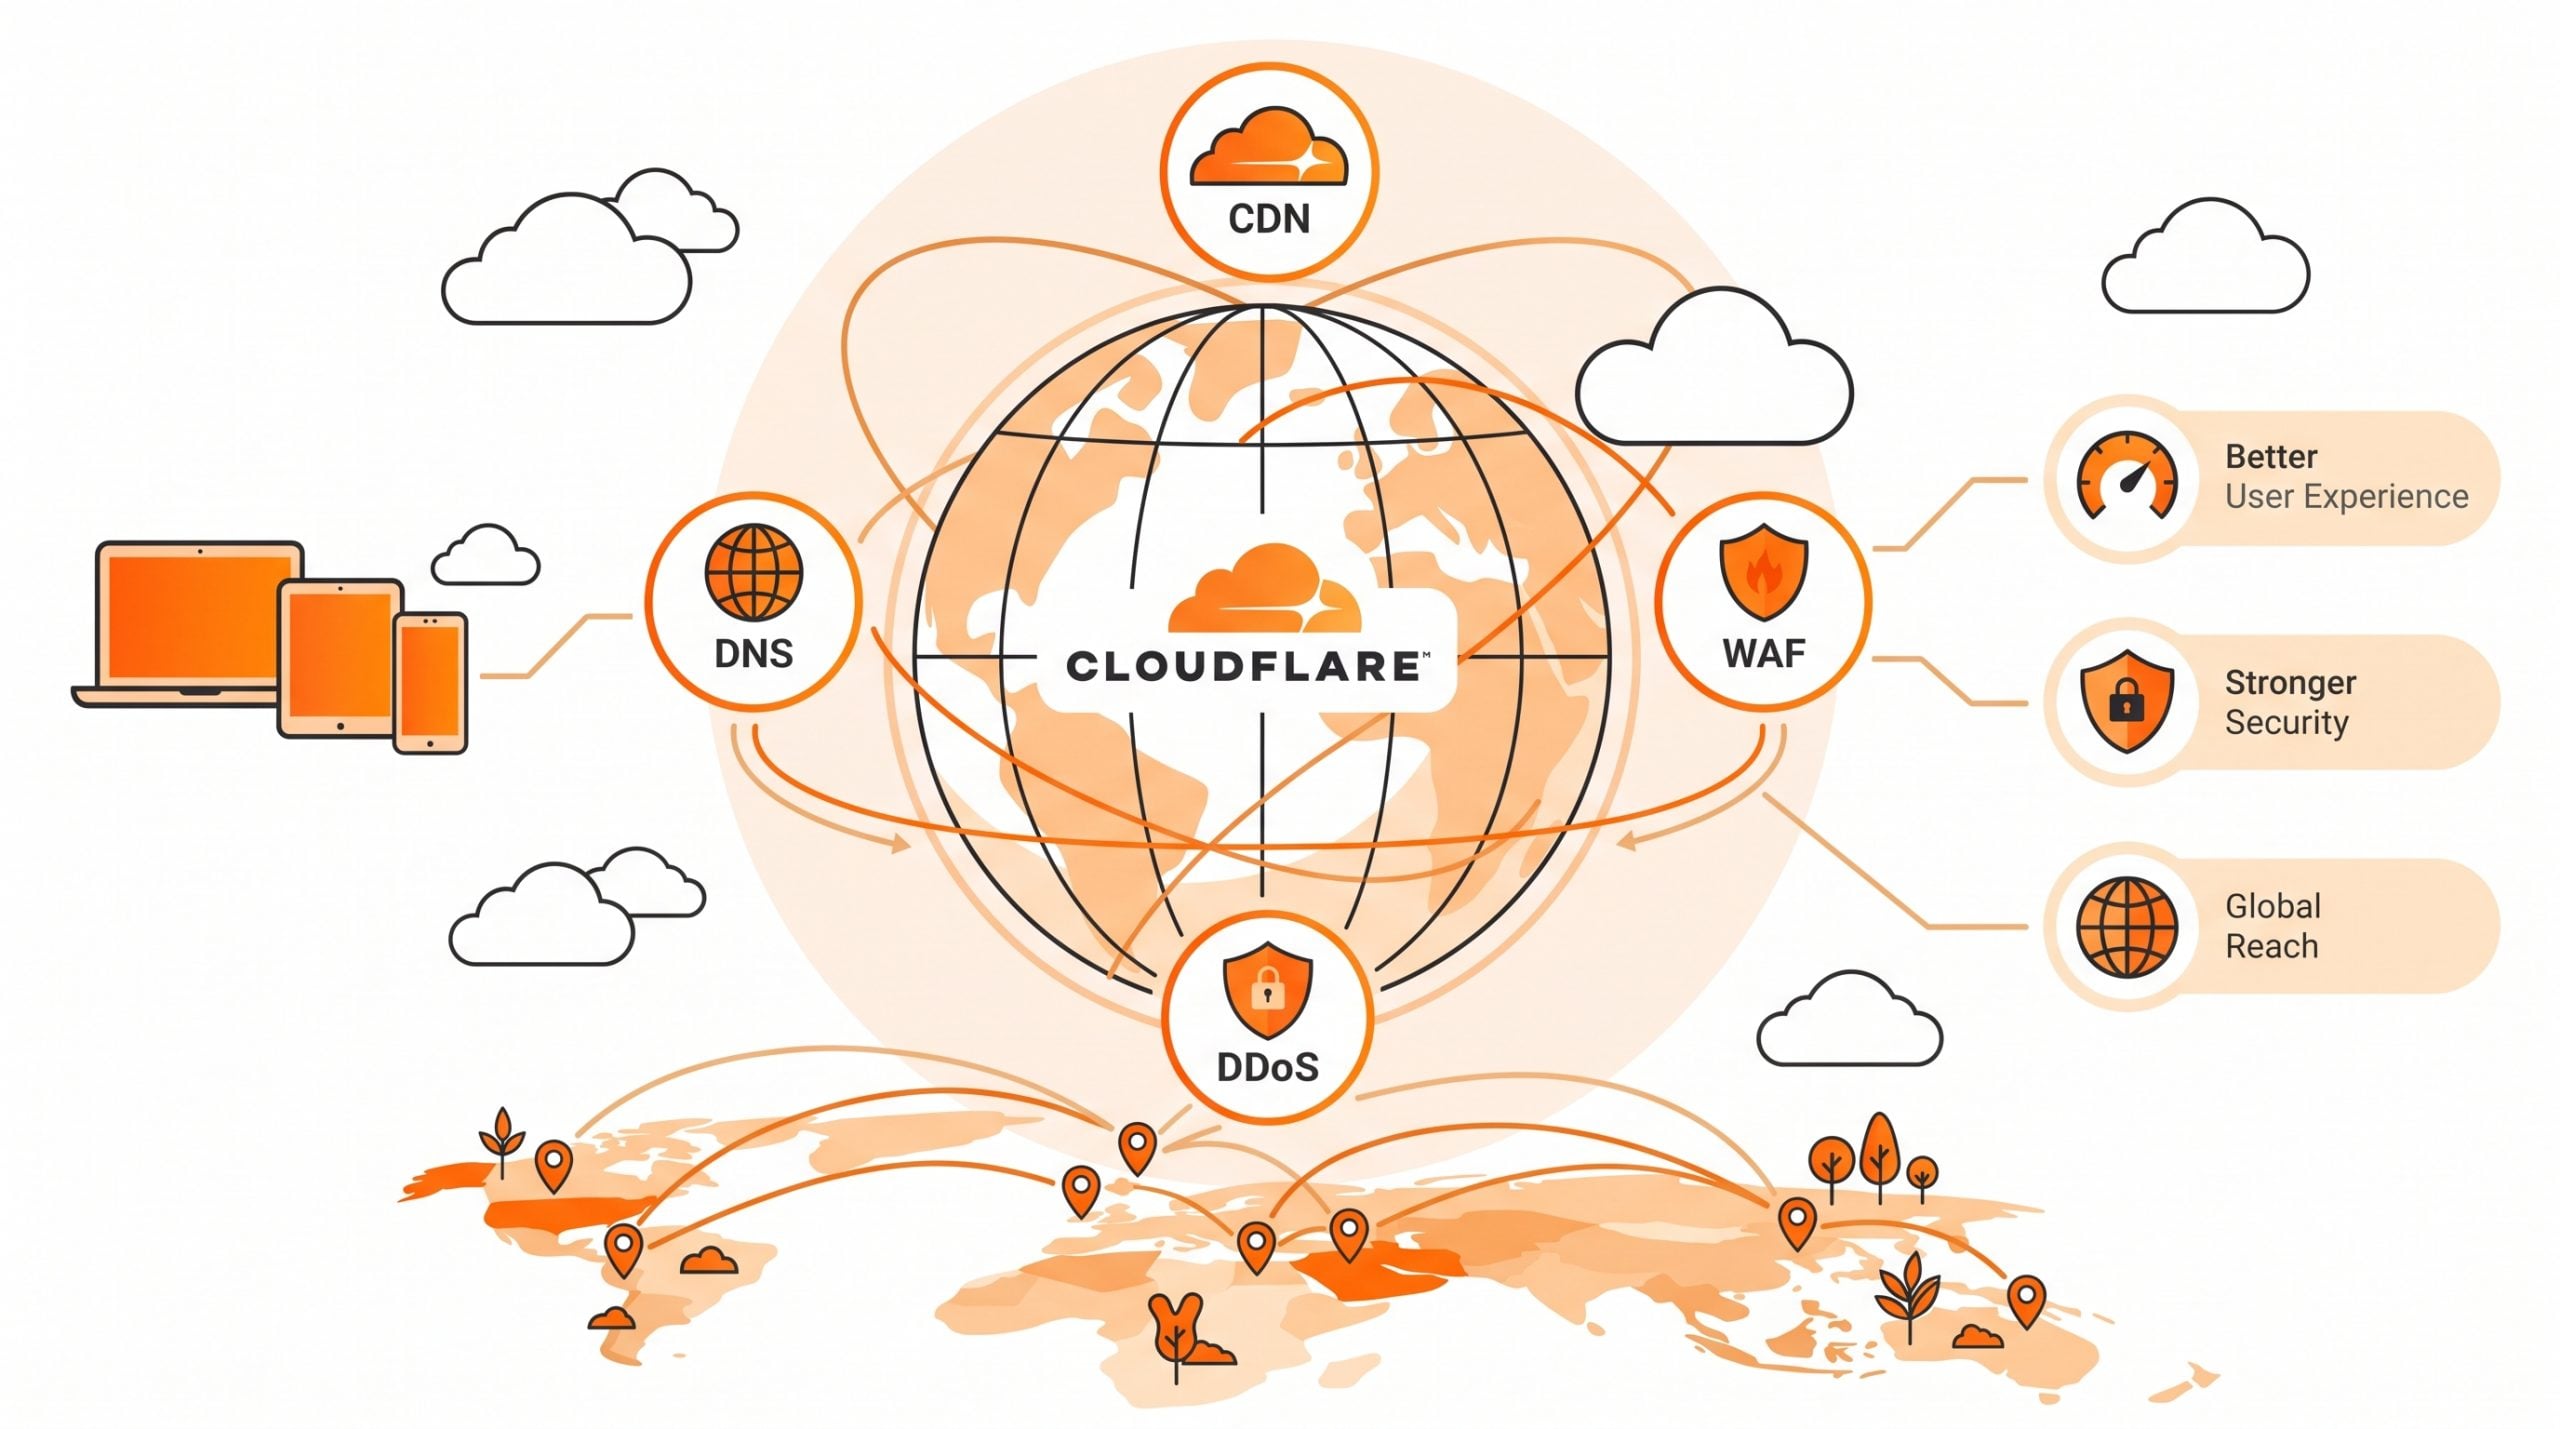

Cloudflare 全方位防護案例分享
歐美客戶的資安評級成為接單門檻
本篇 Cloudflare 導入案例, 將分享一家台灣知名上市電子公司如何在 1 個月內修補 30 多項漏洞, 通過供應鏈安全稽核.
伴隨著 AI 時代的興起,駭客攻擊手段多元,且迭代越加快速。國際科技業客戶對供應鏈資安的要求日益嚴苛,「資訊安全」已成為能否拿下國際訂單的關鍵因素之一。
本案例將以台灣知名上市電子公司為例。該上市電子公司之營運版圖涵蓋台灣、中國及歐洲等地,於 2026 年度的資訊安全稽核中,面臨了前所未有之挑戰。
1 個月修補 30 項漏洞的挑戰
該電子公司的歐美客戶開始採用各種資安評級工具,通常是SecurityScorecard、BitSight 這類平台,以最高標準檢測供應商的資安漏洞,並將各項指標量化成分數,數據一跑,資安漏洞一覽無遺。
該 IT 主管回憶道:「當時的狀況非常緊迫,歐美客戶要求我們在 1 週內提出改善方案,並在 1 個月內完成超過 30 項的漏洞修補,否則將喪失供應商資格。這不只對商譽有影響,更是直接影響到營收,引起公司高層的關注。」為了在期限內扭轉劣勢,他們找到關鍵業務的最佳合作夥伴——齊瑞科技,尋求專業的技術建議。
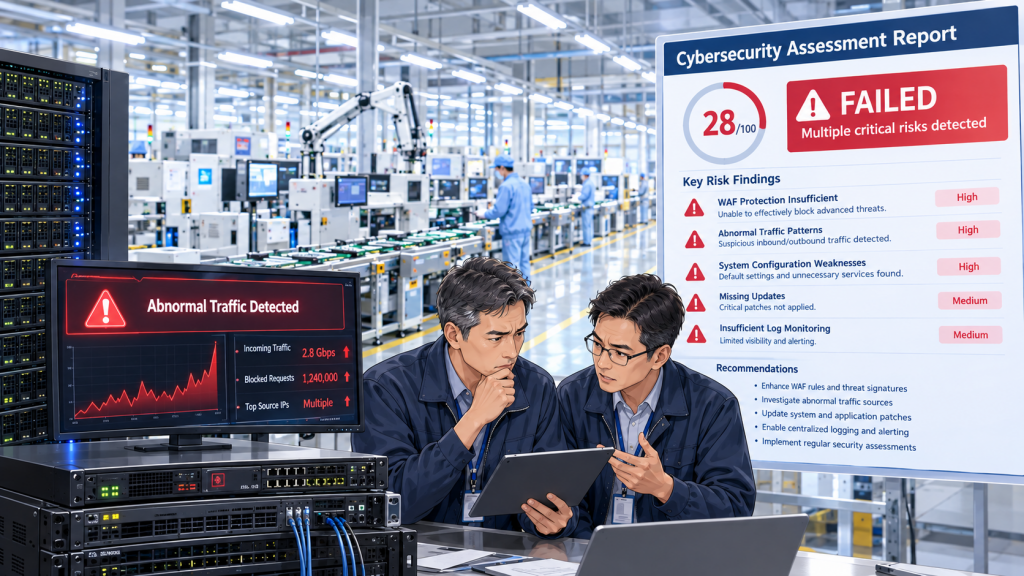
資安評分從 58 分提升到 82 分
弱點掃描顯示, 該上市電子公司的主要扣分項目屬於 OWASP Top 10:2025 A02 安全設定不當 ( Security Misconfiguration ) : 網站缺少 Content Security Policy ( CSP ) 標頭,而且回應標頭會洩漏 nginx 的版本資訊。缺少 CSP 會讓網站更容易遭受跨站腳本 ( XSS ) 攻擊,版本資訊外洩則讓攻擊者能鎖定已知漏洞。
齊瑞科技將網站流量導入 Cloudflare 代理,在不更動原有伺服器的情況下,透過 Cloudflare 補上 CSP 等安全標頭,同時遮蔽 nginx 版本資訊。並啟用 Cloudflare WAF 的 OWASP 核心規則集,在攻擊到達伺服器之前,就先攔截 SQL Injection ( SQL 注入 ),XSS 等常見的攻擊手法。 調整過程中逐一驗證應用程式的功能,確保加強防護後,業務系統依然正常運作。
複檢結果顯示,資安評分從 58 分提升到 82 分 ( + 24 分 ),順利通過歐美客戶的供應鏈安全稽核。
導入 Cloudflare ,隱藏源站 IP
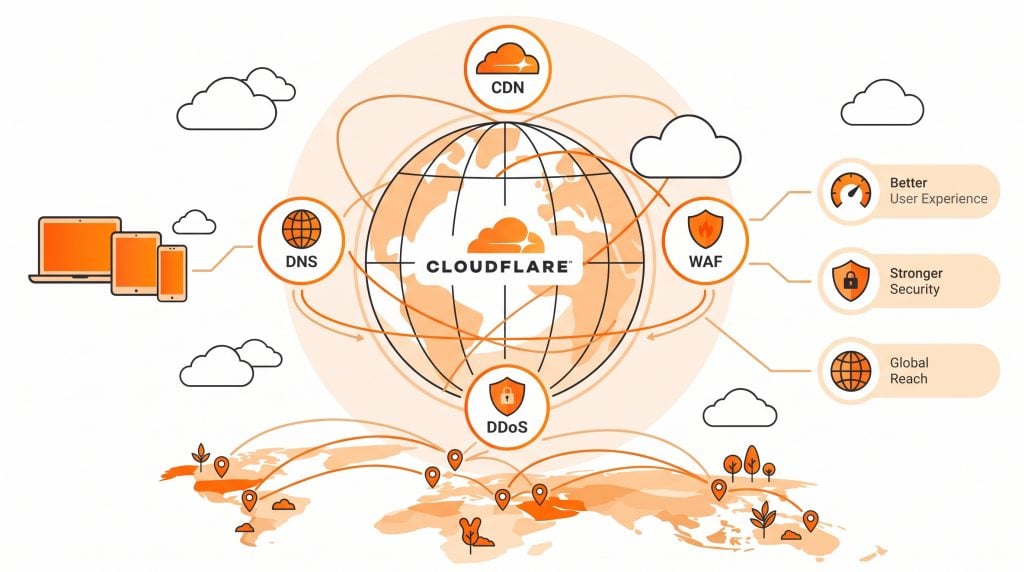
面對急迫的修復時程,齊瑞科技利用弱點掃描發現資安漏洞,盤點該上市電子公司需列管的網站,並迅速為該電子公司導入 Cloudflare 全方位的防護架構,涵蓋 Cloudflare DNS 解析、CDN 網路加速服務、L7 應用層 WAF 防護以及 DDoS 防禦。
透過 Cloudflare 企業級 WAF 的規則攔截與隱藏源站 IP 的機制,企業在極短時間內修補了暴露在外的弱點。在隨後的複檢中,該台灣知名上市電子公司在歐美客戶的資安評級工具上,分數大幅躍升,順利通過資訊安全稽核,穩固了供應商資格。
Bot 防護 : 以機器學習阻擋惡意 Bot,降低伺服器負載
過去,該上市電子公司的對外伺服器經常遭受大量的惡意機器人 ( Bot ),不僅消耗網路頻寬,更讓伺服器負載居高不下,影響正常業務運作。
現在透過 Cloudflare Machine Learning 的功能,系統能辨識並緩解惡意機器人的流量,精準放行正常的使用者請求。「我們明顯感受到伺服器的負載下降,IT 團隊再也不用每天為了異常流量疲於奔命了。」 IT 主管滿意地表示。
為什麼選擇齊瑞科技導入 Cloudflare
Cloudflare 節點遍布 125個國家,全球超過330個城市,網路總容量達 500 Tbps,龐大的全球網路,讓攻擊流量能在最接近來源的節點就被攔截與稀釋,確保企業服務穩定不中斷。
齊瑞科技已協助多個台灣 A 級機關、企業導入 Cloudflare,已具備豐富的網路安全整合經驗。
我們精細地拆解 Cloudflare 各項功能模組,並逐步提供明確指示給使用單位,除了幫助使用單位銜接舊有的防護規則以外,更是為了讓使用單位導入 Cloudflare 時,有效率地強化資訊安全與網路使用體驗。
憑藉齊瑞科技的整合能力與 Cloudflare 成熟的管理介面,資安團隊可以在單一平台進行各項規則管理,大幅簡化資安團隊的管理流程。
未來,該台灣知名上市電子公司將以更高規的資安基礎,自信迎接與其他國際大廠的合作機會。
想了解 Cloudflare 導入方案,歡迎與我們聯繫。