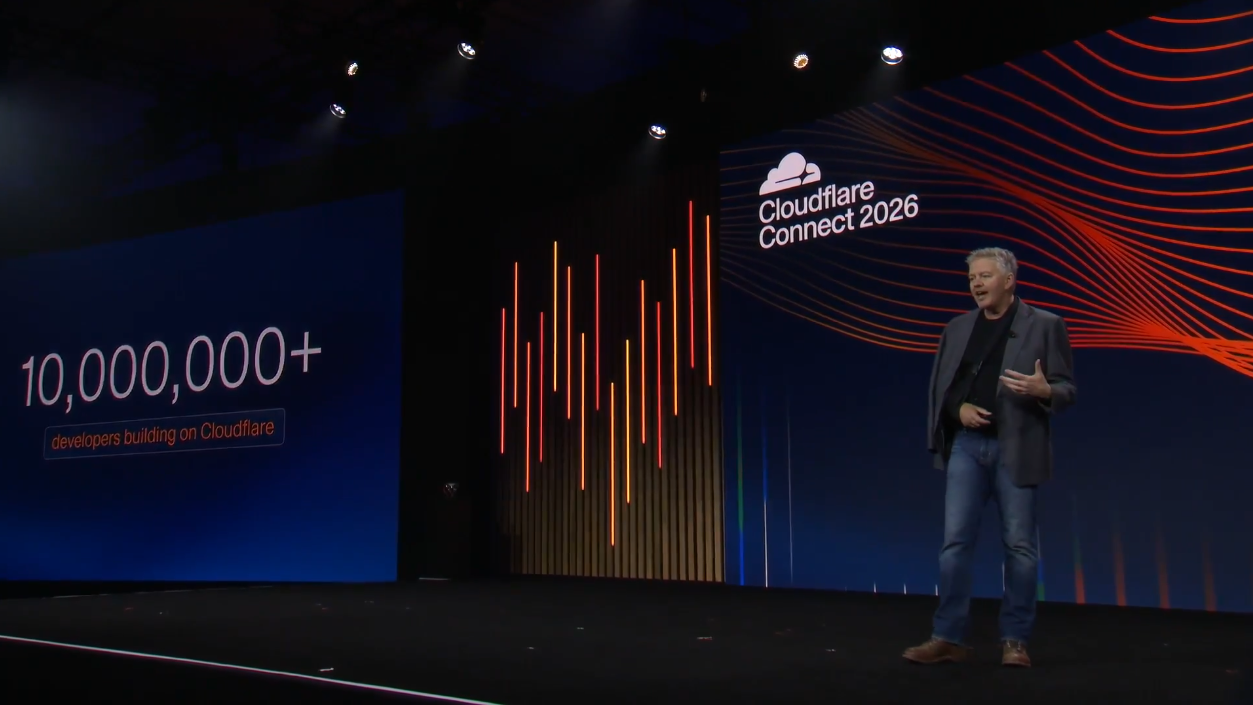

本文依據 Cloudflare Connect 2026 年度盛會中現場演講所整理,透過 Cloudflare 執行長 Matthew Prince、策略長 Stephanie Cohen 到資訊安全長 Grant Bourzikas 的輪番演說,我們得知機器人流量已在 2026 年 5月正式超越人類流量。
在全新的AI Agent 時代,AI 不僅能制定決策,更能代替人類採取實際行動。面對瞬間湧入的海量請求,企業的 IT 基礎架構將面臨新的考驗。針對台灣市場注重的高效能、全球化佈局與資安法規遵循,以下是本次從矽谷帶回的第一手消息,分享五個重點,為什麼企業應該選擇 Cloudflare。
Cloudflare 高層親揭五大企業優勢
掌握全球 20% 流量 洞察網路攻擊精準禦敵
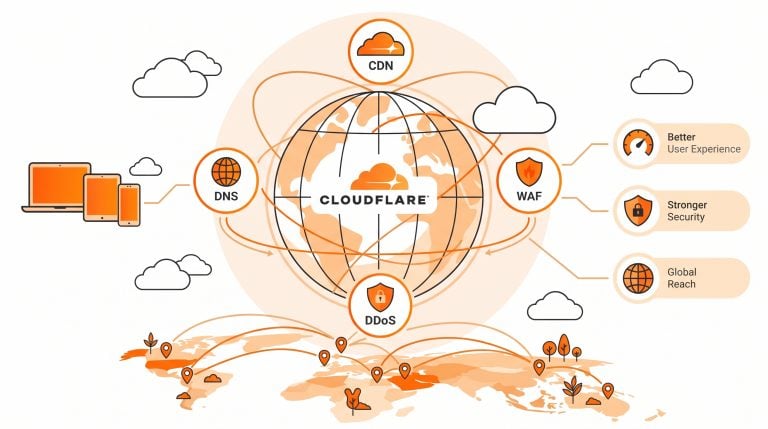
AI Agent 能在短短一秒半內發出數十次請求,這對傳統伺服器是一大考驗。Cloudflare 資訊安全長 Grant Bourzikas 在演講中分享,一個 CVE 漏洞在公布後僅 22 分鐘就會遭到利用。面對這樣的威脅,Cloudflare 掌握了全球超過 20% 的網際網路流量。透過這個「上帝視角」,可以洞察哪裡有網路攻擊、發生頻率如何、攻擊來自哪裡、又是誰發動的,所有事情都一覽無遺。Cloudflare 內部正是運用這些威脅攻擊的資訊來強化 DDoS 防護,來保護自己與所服務的客戶。
Anycast 網路韌性 無懼實體故障
此外,策略長 Stephanie Cohen 也點出,網際網路看起來是虛擬的,但實際上是實體的。纜線會被切斷,路由器會故障,資料中心會斷電;天候、施工、軟體問題和單純的人為疏失,都可能中斷連線。問題不是「會不會」發生故障,而是「一定會」。
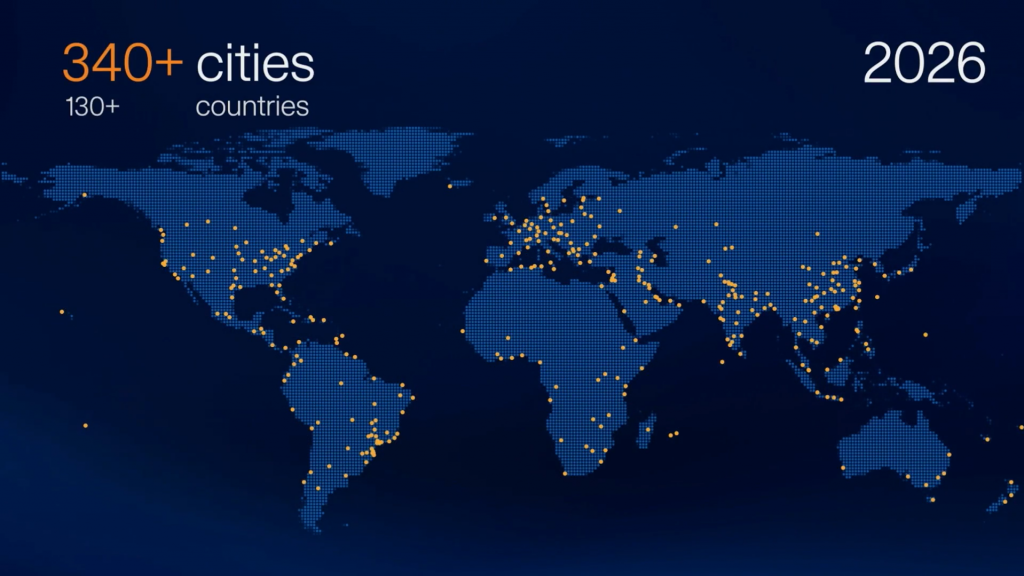
Cloudflare 的Anycast 網路遍及全球 130 多個國家,340 多座城市,網路容量將近每秒 600 Tbps,因此其展現極高的網路韌性,當網路的某個部分無法使用時,流量可以瞬間改走其他路徑,實現服務不中斷。這確保了企業的應用程式能隨時保持在線,並以更低的延遲,為全球客戶及其 AI Agent 提供即時回應。
邊緣運算 極速部署AI代理
執行長 Matthew Prince 表示,隨著強大的 LLM 等 AI 工具普及,利用 AI 寫程式與 Vibe Coding 蔚為風潮,現在任何人都能生成應用程式碼;但這些產出的程式碼,最終都需要一個穩健的目的地來運行。
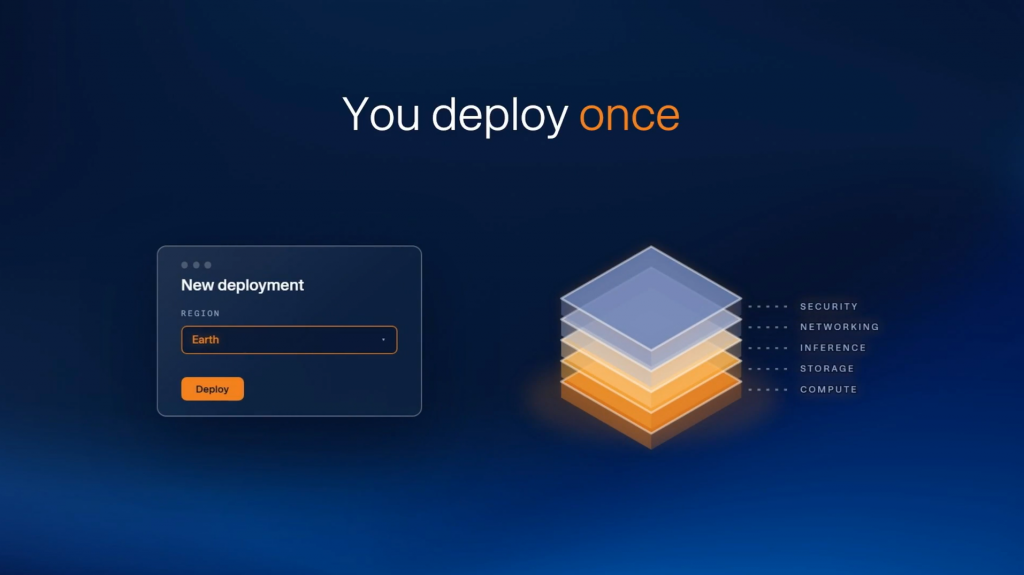
Cloudflare 作為頂尖的 Serverless Edge Computing(無伺服器邊緣運算) 平台,提供了完整的 PaaS 生態系——包含運算資源 Cloudflare Workers、強大的 AI 推論引擎 Workers AI、物件儲存 Cloudflare R2、與資料庫 Cloudflare D1。開發者可以直接透過 Workers AI 呼叫 Llama 等開源模型,不需要自己架設 GPU 伺服器。目前已吸引全球超過一千萬名開發人員在此建置服務。
其核心優勢在於解決了傳統雲端為人詬病的「冷啟動 Cold Start」難題。相較於傳統雲端每次運算時,必須啟動虛擬機的完整程序,隔離環境只需單純載入應用程式碼即可執行。這不僅讓效率提升百倍,更讓系統能瞬間從零擴展至極大規模。企業也能在 Workers 上建置 MCP Server,讓 AI Agent 安全地存取企業內部資料。在完美承載海量併發請求的同時,確保 AI 代理程式能安全、極速地串接真實數據。
🔗 延伸閱讀 : 導入 GitHub Copilot 前, CIO 該確認的 5 件事
政府級資安合規 保障資料主權
對於金融, 公部門及大型企業而言, 供應商的資安可信度與資料主權是 IT 決策的重中之重. Cloudflare 在這兩方面都提供了明確的保障.
通過 FedRAMP High 授權 獲美國政府信賴
Cloudflare 已取得美國聯邦政府 FedRAMP High 授權 (業界常稱 FedRAMP 認證) , 這是美國聯邦雲端服務安全審查中最嚴格的等級, 適用於一旦外洩將造成嚴重衝擊的高敏感資料. 此外, Cloudflare 也獲得美國國防部飛彈防禦局 (MDA) SHIELD 計畫合約, 資安防護能力已受到國防等級單位肯定.
🔗 延伸閱讀 : 了解 Cloudflare 的國防與政府解決方案
資料落地架構 企業自主掌握資料主權
除了通過政府級安全審查, Cloudflare 宣布推出 “資料落地架構” ,目前開放私人測試版申請,目的是讓企業保有在地控制權. 企業可以自行決定流量在哪個區域解密與檢查, 以及加密金鑰和日誌存放在哪裡. 在拓展全球版圖的同時, 也能符合各國的資料主權規範與個資法.
領先佈局後量子 抵禦Q-Day威脅
加密技術作為 AI Agent 的安全基石,而它即將面臨下一個重大威脅——量子電腦。量子電腦不僅將徹底改變世界,其發展速度已遠超乎大眾想像,並具備瓦解傳統密碼學的強大能力,業界將量子電腦足以破解現行加密技術的那一天稱為 “Q-Day”。
有鑑於此,Cloudflare 早自 2017 年起便積極倡議採用後量子密碼學 (PQC)。如今,Cloudflare 旗下的 Edge、CDN 與 Cloudflare One (Zero Trust 零信任平台) 產品線的所有入口點,均已 100% 獲得抗量子加密技術的全面保護。Cloudflare 更在本次大會公開了明確的發展藍圖,預計於 2027 年推出 Merkle Tree 憑證 (Merkle Tree Certificates , MTC),為網際網路提供快速且高效率的後量子數位簽章解決方案。目標至 2029 年,確保 Cloudflare 的每項產品與服務都受到抗量子加密與後量子數位簽章的全面保護。
🔗 延伸閱讀 : 看上市電子公司如何以 Cloudflare WAF 通過供應鏈安全稽核